数字时代的“守门人”:IT审计的认知与实践
前言
“当数据成为石油,算力成为电力,IT审计就是那把隐形的安全锁——锁住了风险,也锁住了信任。”
数字化浪潮下,IT 审计为何不可或缺?
某连锁零售企业上线新ERP系统后,3个月内接连出现两起数据泄露事件:10 多万用户手机号、消费记录被非法获取,不仅面临监管部门2000万罚款,还导致近 15% 的用户流失。事后复盘发现:系统权限未分级、数据未加密、漏洞未及时修复——而这些问题本可以通过IT审计提前识别并排查出来。
反观那些在数字化浪潮中行稳致远的企业,则主动将IT审计纳入日常管理,通过定期全面排查,及时发现并化解系统隐患。
在数智化时代,IT不再是“后台工具”,而是企业的“核心资产”。而IT审计,既是守护这份资产的“安全防线”,更是企业数智化转型的“坚实后盾”。
那么,IT审计到底是什么?它为什么如此重要?它审什么?未来又会走向哪里?
重新认识IT审计
在数字化转型加速推进的今天,IT审计的角色正在发生深刻变革。然而,现实中仍有不少人对IT审计存在误解:有人认为它是“技术人员的自查自纠”,是技术部门的“内部事务”;有人将其等同于“查电脑、看网络”,局限于基础设施层面;还有人视其为应对监管检查的“合规装饰”。
这些认知已远远滞后于时代发展,IT审计早已超越传统意义上的技术检查,正逐步演变为企业数字信任体系建设的关键支柱。
什么是 IT审计?
2026年初,国际信息系统审计协会(ISACA)发布了《IT审计框架》第五版(IT Audit Framework, Fifth Edition,简称ITAF®5或“新框架”),新框架将数字化生态下的现代 IT 审计概括为:面向数字化生态,以数字信任为核心,用数据化、敏捷化、持续化方法,覆盖传统 IT 以及云计算、AI 等新兴技术的全域 IT,保障资产安全、数据完整、资源高效与目标落地的专业监督活动。
这一更新标志着IT审计从“合规型检查”正式迈入“数字风险治理”的新阶段,其价值定位、核心逻辑与工作模式等也发生了本质转变。
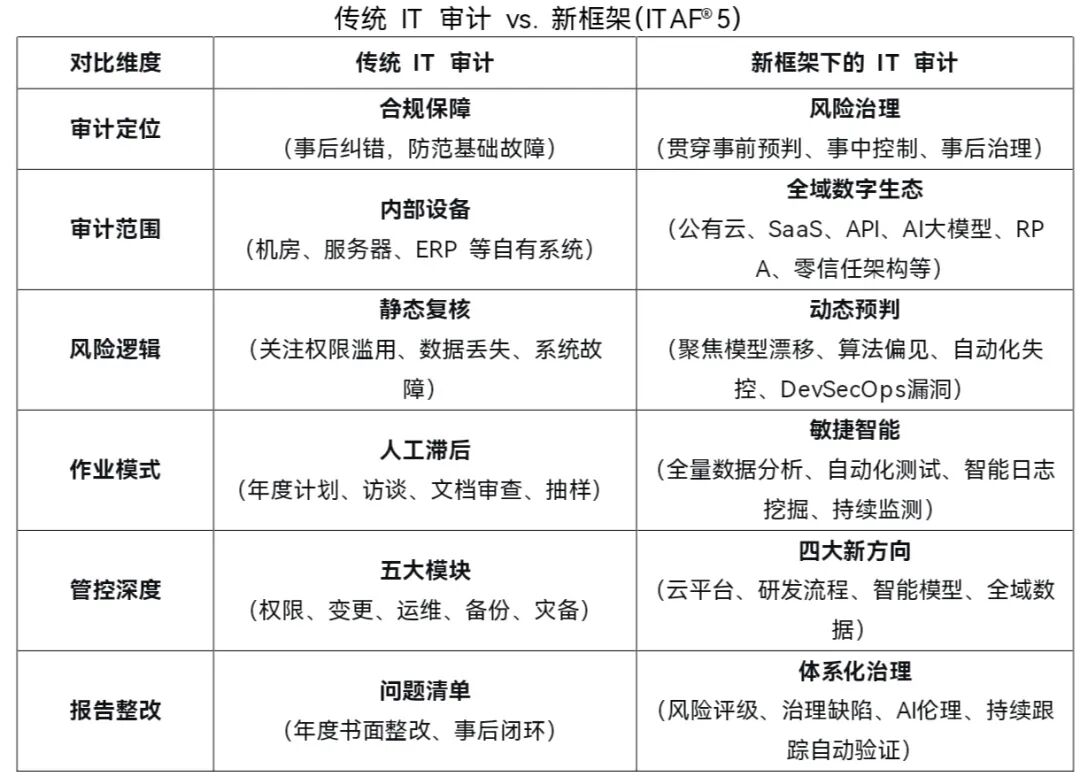
审计定位:从“合规保障”到“风险治理”
传统IT审计围绕企业制度流程以及国内外标准、监管要求展开,重在“合规保障”,以防范基础IT故障和操作违规为目标,侧重事后纠错。
新框架强调,IT审计应贯穿事前预判、事中控制、事后治理的全周期,成为支撑企业数字化韧性与战略实现的核心风控机制。
审计范围:从“内部设备”到“全域数字生态”
传统IT审计聚焦于企业的机房、服务器、ERP等自有系统,边界清晰、对象明确。
新框架已打破物理边界,延伸至公有云、SaaS、微服务、API、数据供应链等云原生资产,并纳入AI大模型、RPA、算法决策等智能化系统,覆盖零信任架构、API安全、第三方生态穿透式核查等新型场景—真正实现从“审内部设备”向“审全域数字生态”的跃迁。
风险逻辑:从“静态复核”到“动态预判”
传统IT审计主要关注权限滥用、数据丢失、系统故障等基础风险,本质上是对已有风险的事后复核。
新框架则聚焦AI模型漂移、算法偏见、数据信任缺失、自动化流程失控、DevSecOps漏洞等新型风险,依托数据驱动实现持续监测,重心从合规验证转向风险预判、治理优化与技术伦理管控。
作业模式:从“人工滞后”到“敏捷智能”
传统IT审计依赖年度计划,通过人工访谈、文档审查和抽样检查推进,效率低、响应慢。
新框架借助全量数据分析、自动化测试、智能日志挖掘等技术手段,实现常态化、轻量化的动态审计,大幅提升覆盖广度与响应速度,推动IT审计从人力核查转向技术驱动的智能动态风控。
管控深度:从“五大模块”到“四大新方向”
传统IT通用审计主要聚焦权限、变更、运维、备份、灾备五大模块。新框架全面升级管控维度,新增云平台、研发流程、智能模型、全域数据四大方向,涵盖云账号安全、代码安全、AI模型迭代、数据分类分级与跨境合规等场景。
报告整改:从“问题清单”到“体系化治理”
传统IT审计输出多为基础问题清单,以年度书面整改和事后闭环为主。新框架则要求审计融入风险评级、治理缺陷、AI专项风险、数字新人与伦理风险等多维内容,输出体系化的治理方案,并建立持续跟踪、自动验证、动态迭代的闭环机制,真正实现“审计即治理”。
常见的IT审计内容与问题
信息科技全面审计
对企业IT体系开展全面体检,评估其健全性与有效性,推动IT与业务协同。审计范围涵盖IT治理、系统建设、运维管理、信息安全、数据治理、外包管理、基础设施及应急管理等。常见问题:业务与IT脱节、制度执行不到位、日志留存不合规、备份策略未验证、职责分离缺失、外包管理薄弱等。建议每3年开展一次。
信息系统专项审计
聚焦关键业务系统,检查其安全性、稳定性与业务支撑能力。审计范围涵盖系统全生命周期、运维管理、安全合规及应用控制等。常见问题:项目延期、测试不充分、生产数据未脱敏用于测试、权限混乱、系统逻辑错误、风险控制被绕过等。
数据治理专项审计
评估数据资产全生命周期管控能力,提升数据质量与管理效能。审计范围涵盖治理组织、数据架构、元数据、数据标准域质量、数据模型、数据安全与应用等。常见问题:治理组织履职不力、数据标准缺失、数据质量差等。
数据安全与个人信息保护专项审计
检查数据安全防护与个人信息合规管理,防范信息泄露与合规风险。审计范围涵盖安全管理体系、数据分类分级、敏感数据保护、个人信息全生命周期管理、技术防护、风险评估与应急响应等。常见问题:制度缺失、敏感数据未加密、采集未告知或未获同意、超范围收集、权限管控不严等。
IT资产专项审计
IT资产完整性、安全性及全生命周期管理,摸清“家底”,提升使用效率。资产范围覆盖硬件、软件License、云资源等。审计范围涵盖资产台账管理、采购、部署、变更、监控、报废等环节。常见问题:账账不符、账实不符、资产丢失等。
IT外包与采购专项审计
审查IT外包与采购活动的规范性,强化供应商管理,防范交付与合规风险。审计范围涵盖外包战略、采购流程、合同管理、供应商评价、人员管理、服务执行与费用支付等。常见问题:供应商评价缺失、外包人员管控不足、现场人员与合同不符等。
其他专项审计
除上述审计类型外,企业还可根据自身发展阶段、风险状况及监管要求,灵活开展如数据中心专项审计、AI风险专项审计、IT事件专项审计、IT绩效专项审计等项目。
AI时代下的IT审计变革
随着人工智能快速发展,IT审计也在经历深刻变革,推动其从滞后发现向实时预警、从局部抽样核验到全域智能研判、从人工主导向智能协同加速演进。
人工智能推动IT审计模式转变
AI 技术重塑 IT 审计核心运行逻辑,打破传统审计覆盖不足、风险处置滞后的弊端,构建起全量数据分析、实时动态监测、前置风险预测的新型审计范式。依托智能化算力自动处理海量运行日志、系统配置与人员操作数据,彻底突破时间空间、业务边界与人力产能限制,实现信息系统、业务数据、底层设施全周期数字化监控。审计价值也从“事后排查”升级为“风险预判”,成为企业数智化转型中不可或缺的“数字守门人”。
人工智能在IT审计中的典型应用场景
◎全量数据智能分析:借助AI智能算法可有效整合系统日志、网络链路、账号访问等海量数据,对标运行基准与行业风控模型,自动筛查异常操作、高危账号行为及系统配置隐患,一改传统局部核查模式,实现了从“看局部”到“观全局”的跃升,并显著提升风险检出率。
◎基于行为建模的异常检测:依托机器学习搭建数字化行为模型,刻画人员与设备常规运行特征,精准捕捉非常规操作行为,针对涉密数据批量导出、闲置权限异常启用、异地陌生登录等风险行为及时告警,有效防范内部数据滥用与权限失控风险,填补传统固定规则审计的识别漏洞。
◎大语言模型赋能审计作业智能化:生成式AI深度赋能数字化审计作业,IT审计人员可借助智能交互工具,快速调取网络安全、隐私保护、内控管理等方面最新合规规范,自动生成核查清单、获取系统配置、执行合规扫描,并自动生成辅助撰写底稿、提炼审计发现、撰写审计报告,最终由审计人员审核确认,形成“人机协同”的新模式,有效提升整体审计效率。
总结与展望
展望未来,人工智能将推动IT审计迈向认知智能的新阶段。凭借深度学习与自主迭代能力,审计系统将突破传统周期性、被动式的检查模式,实现风险的自主识别、策略的动态优化与隐患的智能预警。审计师则聚焦专业判断与决策,形成“AI先行、人机协同”的高效模式。
可以预见,在AI的驱动下,IT审计将深度融入企业数字治理体系,正逐步升级为守护数字资产、强化企业韧性、构建全域信任、赋能高质量发展的战略支点。
你在IT审计中遇到过最意想不到的风险是什么?
本文转自公众号:快乐审计 Enjoy Audit
声明:本文文字转载、图片收集自网络,若文章、图片等来源标注错误或侵合法权益,请及时告知我们,我们将及时更正或删除。